SPF záznam: jak funguje a jak ho správně nastavit
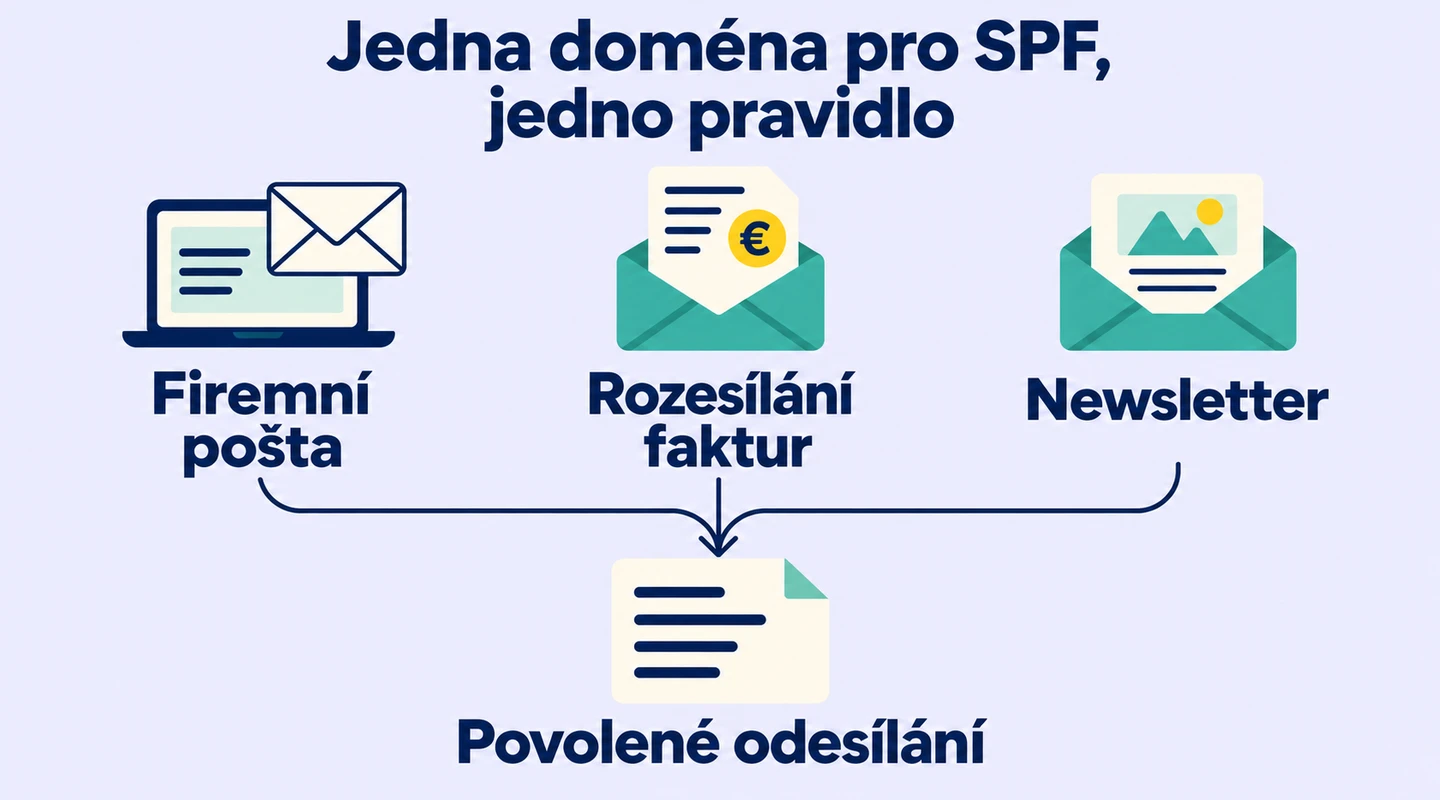
Shrnutí: SPF určuje, které servery smějí odesílat poštu pro danou doménu. Ukládá se do DNS jako TXT záznam začínající v=spf1. Pokud používáte běžnou poštu, fakturační systém i newsletter, musí nastavení odpovídat všem službám, které odesílají pod stejnou doménou. Druhý SPF záznam k prvnímu nepřidávejte: jejich pravidla patří do jedné politiky.
Obsah článku
Co SPF kontroluje a co už ne?
Fakturu můžete zákazníkovi poslat ručně jako přílohu e-mailu. Některé fakturační systémy ji ale umějí poslat za vás: tuto funkci zapnete a nastavíte odesílání ze své firemní adresy. Zprávu pak může odeslat server fakturační služby místo serveru vaší běžné pošty.
Poštovní server zákazníka při kontrole SPF zjišťuje, zda má odesílající server povolení posílat zprávy pro doménu použitou při odeslání. Pokud fakturační služba používá pro tuto kontrolu vaši doménu, musí ji její SPF pravidlo povolovat. Jinak může kontrola u e-mailu s fakturou selhat, i když zprávy odeslané z vaší běžné schránky procházejí. Potřebné nastavení vám sdělí fakturační služba.
SPF přitom nekontroluje přímo adresu, kterou vidíte v řádku „Od“. Používá především doménu obálkového odesílatele, tedy adresy předané při SMTP příkazem MAIL FROM. V doručené zprávě s ní souvisí hlavička Return-Path. Kontrola může pracovat také s identitou HELO.
Propojení ověření s viditelnou doménou odesílatele řeší DMARC; DKIM přidává podpis zprávy. SPF samo nepotvrzuje obsah e-mailu ani nezaručuje doručení mimo spam.
Potřebujete-li změnit, kam pošta naopak přichází, upravujete MX záznam. Změna SPF ji do jiné schránky nepřesměruje.
Co znamenají jednotlivé části SPF?
V DNS hledejte TXT začínající v=spf1. Následují oprávněné adresy nebo pravidla poskytovatelů a obvykle zakončení určující výsledek pro ostatní odesílatele.
| Část | Význam |
|---|---|
v=spf1 |
Začátek SPF pravidla verze 1 |
ip4: nebo ip6: |
Povolená IP adresa či síť |
include: |
Ověření podle SPF pravidel další domény, například poštovní služby |
a |
Adresy ze záznamů A nebo AAAA |
mx |
Adresy serverů určených záznamy MX |
~all |
Pro ostatní odesílatele výsledek softfail |
-all |
Pro ostatní odesílatele výsledek fail |
Konkrétní hodnotu za include: vám musí dát poskytovatel. Nestačí sem vložit jeho běžnou webovou adresu. Stejně tak si nevybírejte ~all nebo -all jen podle toho, co vypadá přísněji. Nejdřív potřebujete vědět, zda pravidlo zahrnuje všechny oprávněné služby.
Ani -all není bezpodmínečný příkaz k zahození zprávy. Příjemce výsledek SPF vyhodnocuje spolu s dalšími informacemi. +all ovšem povoluje jakýkoli odesílací server, proto jím chybu nastavení neřešte.
Jak připravit jednu SPF politiku pro více služeb?
Sepište, odkud se vaším jménem posílá pošta: běžné schránky, fakturace, e-shop, formulář na webu, newsletter. U každé služby zjistěte, jakou obálkovou doménu používá. Některé odesílají z vlastní domény nebo ze samostatné subdomény, a úpravu SPF hlavní domény proto nepotřebují.
- Najděte současné pravidlo. V TXT záznamech příslušného jména hledejte
v=spf1. Ostatní TXT nemažte, mohou ověřovat další služby. - Získejte hodnoty od odesílacích služeb. Rozlišujte návod pro prázdnou doménu a doplnění existujícího nastavení.
- Spojte potřebná oprávnění do jedné politiky. Dva samostatné záznamy začínající
v=spf1se nesčítají. Výslednou syntaxi nechte zkontrolovat. - Ověřte limit DNS dohledávání. Zvlášť při kombinaci několika poskytovatelů nestačí, že řádek na první pohled vypadá správně.
- Uložte změnu a vyzkoušejte každou službu. Test z běžné schránky neověří odesílání faktur ani newsletteru.
Například návod pro Google Workspace může obsahovat pravidlo jen pro Google. Pokud jím přepíšete celé SPF, můžete odebrat oprávnění fakturačnímu systému. Potřebné služby musí zůstat zahrnuté v jedné politice.
Proč nestačí spočítat položky include?
SPF dovoluje nejvýše deset vyhodnocovaných mechanismů a modifikátorů, které vyžadují DNS dohledávání. Počítají se i vnořená pravidla: jeden include může odkazovat na politiku s několika dalšími. Tři položky v řádku tak nemusí znamenat tři započítané kroky.
Při překročení limitu může kontrola skončit výsledkem permerror. Posuzuje se průběh vyhodnocení SPF, nikoli délka záznamu nebo počet všech TXT na doméně. Existují i další dílčí limity, takže prosté sčítání slov nenahradí validátor.
Začněte odstraněním oprávnění pro služby, které už nepoužíváte. Nerozšiřujte povolení na celou síť jen kvůli limitu. Ani přepsání include na seznam právě nalezených IP není bezúdržbové: poskytovatel může své servery později změnit.
Jak ověřit výsledek na skutečné zprávě?
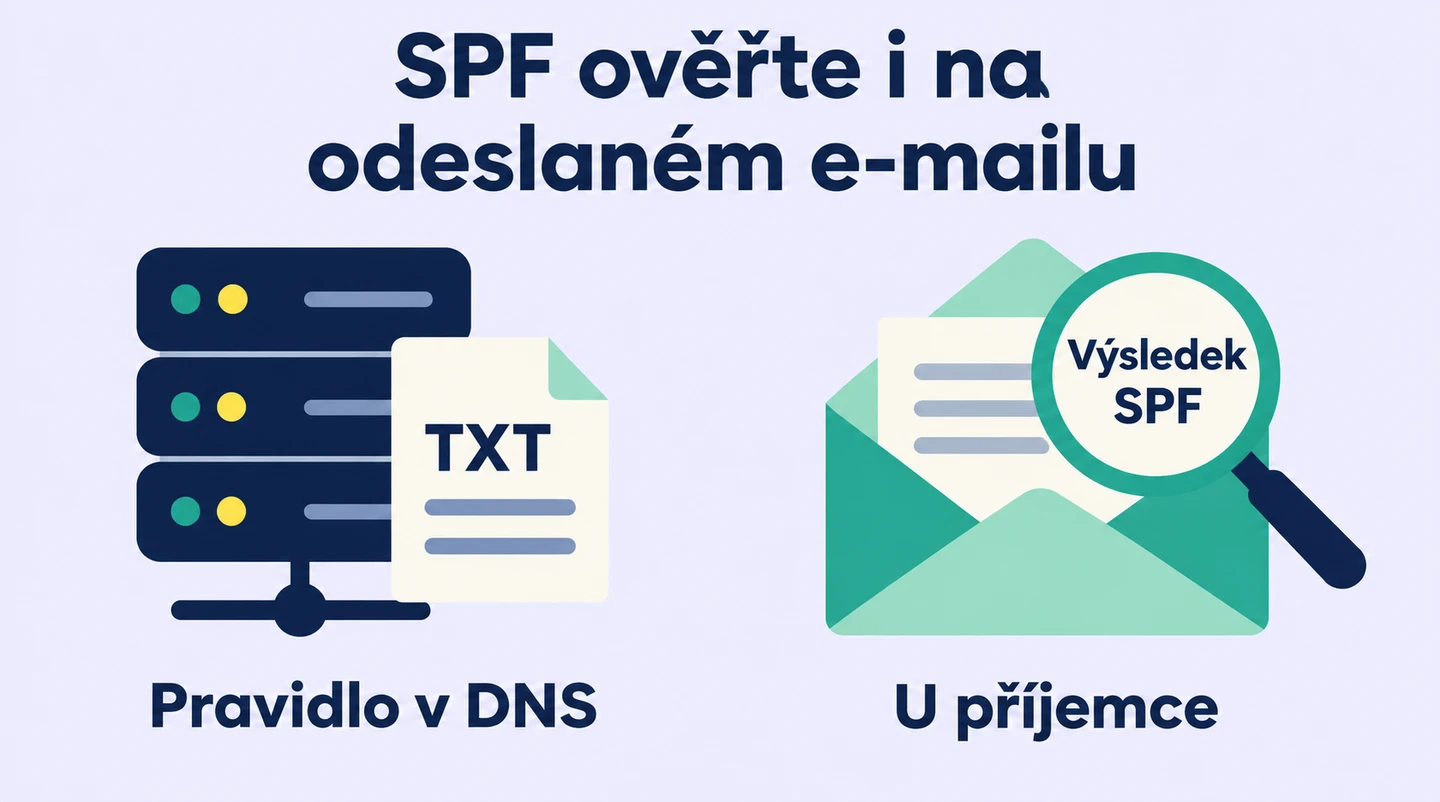
Nejdřív zkontrolujte, zda je v DNS zveřejněná nová hodnota. Starý výsledek může zůstávat v cache podle původního TTL. Výpis TXT ukáže uložený text, ale sám neověří všechny návazné include ani jejich limity.
Potom z každé používané služby odešlete zprávu do externí schránky. V podrobnostech přijatého e-mailu vyhledejte výsledek kontroly SPF, například spf=pass, a doménu, kterou příjemce ověřoval. Použijte údaje přidané přijímající službou, nikoli text napsaný uvnitř zprávy.
Pokud běžný e-mail projde a faktura ne, zaměřte se na nastavení fakturační služby. Její podpoře pošlete konkrétní zprávu, čas odeslání a výsledek ověření. I při spf=pass mohou zprávy skončit ve spamu, protože SPF je jen jedním z podkladů pro rozhodnutí příjemce.
Často kladené otázky
Mohu mít na doméně více TXT záznamů?
Ano, TXT slouží například i k ověřování domény. Pro stejné jméno ale nevytvářejte dvě samostatné SPF politiky začínající v=spf1. Rozdělení dlouhé hodnoty na textové části uvnitř jednoho záznamu je jiná věc.
Dědí subdoména SPF hlavní domény?
Ne automaticky. Rozhoduje doména použitá při odesílání. Pokud služba používá návratovou subdoménu, nastavte ji podle jejího návodu.
Proč může SPF selhat po přeposlání?
Přeposlaná zpráva může odejít z nové IP adresy, ale stále používat původní obálkovou doménu. Její SPF nový server nemusí povolovat. Řešení patří do nastavení poštovní služby; nepovolujte kvůli přeposílání všechny odesílatele.
Opraví SPF to, že zprávy nepřicházejí do mé schránky?
SPF nesměruje příchozí poštu. Začněte kontrolou MX, existence schránky a stavu služby. SPF řešte, pokud chyba souvisí s ověřením odesílání.
Použité zdroje a metodika
Výklad vychází ze standardu SPF a dokumentace provozovatele e-mailové služby. Postup odděluje zveřejnění DNS politiky od vyhodnocení konkrétní zprávy.
- IETF. RFC 7208: Sender Policy Framework. https://www.rfc-editor.org/rfc/rfc7208.html. Přístup dne 22. 9. 2026.
- Google. Troubleshoot SPF issues. https://knowledge.workspace.google.com/admin/security/troubleshoot-spf-issues. Přístup dne 22. 9. 2026.
- Google. About SPF records. https://knowledge.workspace.google.com/admin/security/about-spf-records. Přístup dne 22. 9. 2026.