DNSSEC: co chrání a jak ověřit zabezpečení domény
Shrnutí: DNSSEC pomáhá ověřit, že DNS odpověď pochází od správného zdroje a nikdo ji cestou nezměnil. U správně podepsané domény pomůže ověřující resolver odhalit podvrženou odpověď. DNSSEC ale nešifruje spojení s webem; k tomu slouží HTTPS. Při změně poskytovatele DNS je potřeba zajistit návaznost podpisů a klíčů.
Obsah článku
Co DNSSEC přidává k běžnému DNS?
Než prohlížeč otevře web, musí zjistit jeho IP adresu. Tu získá z DNS. Bez ověření by přitom mohl přijmout i podvrženou odpověď a připojit se jinam, než návštěvník zamýšlel.
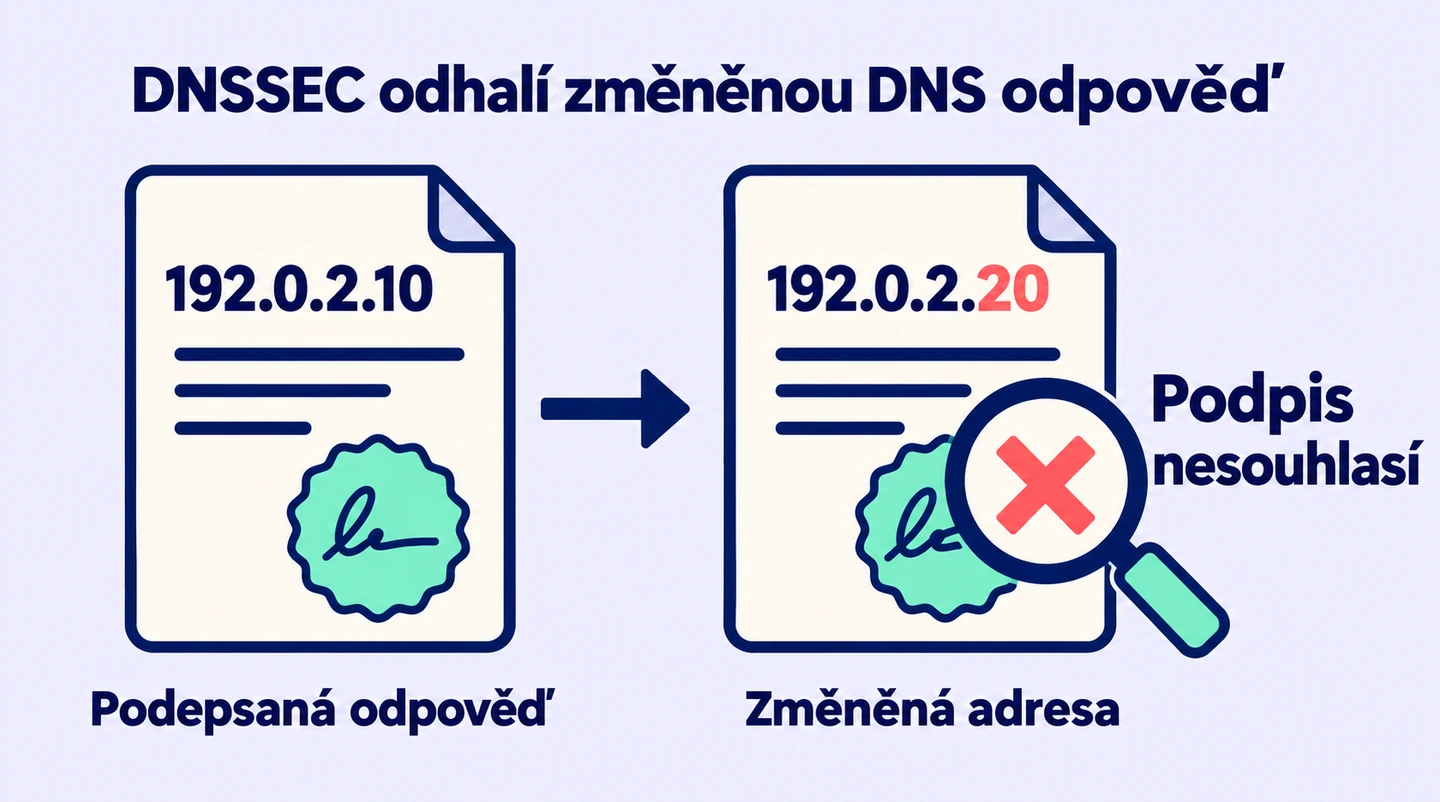
DNSSEC přidává k DNS záznamům digitální podpisy. DNS server, který vyřizuje dotaz návštěvníka, zvaný resolver, pak může ověřit původ odpovědi i to, zda ji někdo změnil. Pokud útočník nahradí podepsanou IP adresu jinou, podpis přestane souhlasit a ověřující resolver odpověď odmítne.
Aby ochrana fungovala, musí být doména podepsaná a resolver musí podpisy kontrolovat. Samotným zapnutím DNSSEC u domény tedy nezměníte nastavení všech zařízení jejích návštěvníků.
Jak spolu souvisejí podpis, klíč a záznam DS?
Při zapínání DNSSEC nebo stěhování domény můžete narazit na tři zkratky:
| Záznam | K čemu slouží |
|---|---|
| RRSIG | Obsahuje digitální podpis sady DNS záznamů. |
| DNSKEY | Obsahuje veřejný klíč pro ověření podpisu. |
| DS | Propojuje doménu s klíčem přes nadřazenou zónu. |
Ověřování navazuje od důvěryhodného kořene DNS přes doménovou koncovku až k vaší doméně. Klíče a podpisy musí souhlasit na celé cestě. Když nový poskytovatel podepisuje jiným klíčem, ale nadřazená zóna stále odkazuje na starý, ověření selže.
DNSSEC umí potvrdit také neexistenci názvu nebo typu záznamu. Výsledek „ověřeno“ proto nemusí obsahovat IP adresu. Může spolehlivě potvrzovat, že hledaný záznam neexistuje.
Jak ověřit DNSSEC vlastní domény?
Při kontrole DNSSEC zadejte přesný název, který vás zajímá. Samostatně spravovaná subdoména se může chovat jinak než hlavní doména. Vedle stavu zabezpečení si prohlédněte i DNS záznamy: ověřený podpis sám neříká, zda web směřuje na správný server.
Jak číst jednotlivé výsledky?
- Ověřeno: použitý resolver potvrdil kontrolované odpovědi pomocí DNSSEC. Mohl ověřit i odpověď, že záznam neexistuje.
- Nepodepsáno: kontrola nezískala kryptografické potvrzení. Doména nebo část návaznosti nemusí být zabezpečená; podrobnosti hledejte ve vysvětlení výsledku.
- Ověření selhalo: kontrola podpisů neprošla. Pokud stejný dotaz bez ověřování uspěje, je to důležitá informace pro správce DNS.
- Neověřeno: spolehlivý závěr chybí, například kvůli nedostupné či nejednotné odpovědi. Neznamená to automaticky vypnutý DNSSEC.
Při chybě si uložte kontrolovaný název a výsledek a předejte je správci DNS. Připojte, zda jste nedávno měnili nameservery nebo klíče. Jednorázová kontrola ukazuje odpovědi použitého resolveru; podrobný rozbor podpisů a delegací musí při potížích udělat správce.
Jak DNSSEC zapnout?
U hostované domény začněte v administraci poskytovatele DNS. Pokud u stejné firmy máte i registraci, může potřebné nastavení zajistit automaticky. Máte-li služby oddělené, musí se správné údaje dostat také k registrátorovi.
U českých domén se používá také keyset, sada klíčů vedená v registru. Postup proto vybírejte pro svého poskytovatele a koncovku; zprovoznění DNSSEC u .cz se může lišit od návodu pro .com.
Před aktivací si potvrďte, kdo bude obnovovat podpisy a měnit klíče. U spravované DNS služby to obvykle zajišťuje poskytovatel. Provozujete-li vlastní autoritativní DNS server, musíte tuto údržbu zajistit sami.
Na co dát pozor při změně nameserverů?
Přenos A a MX záznamů nestačí. Pokud po změně nameserverů přestane souhlasit nastavení DNSSEC, doména může přestat fungovat návštěvníkům, jejichž resolver podpisy kontroluje.
Před změnou si od nového poskytovatele vyžádejte migrační postup. Někdy je potřeba včas odstranit staré propojení DNSSEC v nadřazené zóně a následně aktivovat nové. Jiné postupy umožňují ochranu zachovat bez přerušení. Záleží na podpoře obou poskytovatelů a na době uchování starých údajů v cache; například přesun DNSSEC u Cloudflare má vlastní podmínky.
Změna registrátora sama nemusí znamenat změnu nameserverů. I tehdy si však potvrďte zachování údajů DNSSEC. Pokud nevíte, kdo doménu spravuje, pomůže zjištění registrátora.
Jaký je rozdíl mezi DNSSEC a HTTPS?
DNSSEC ověřuje odpověď při hledání adresy serveru. HTTPS pak chrání spojení prohlížeče s webem. Proto se používají společně: každé řeší jinou část komunikace. Ani jedno nepotvrzuje poctivost provozovatele nebo bezpečnost jeho aplikace.
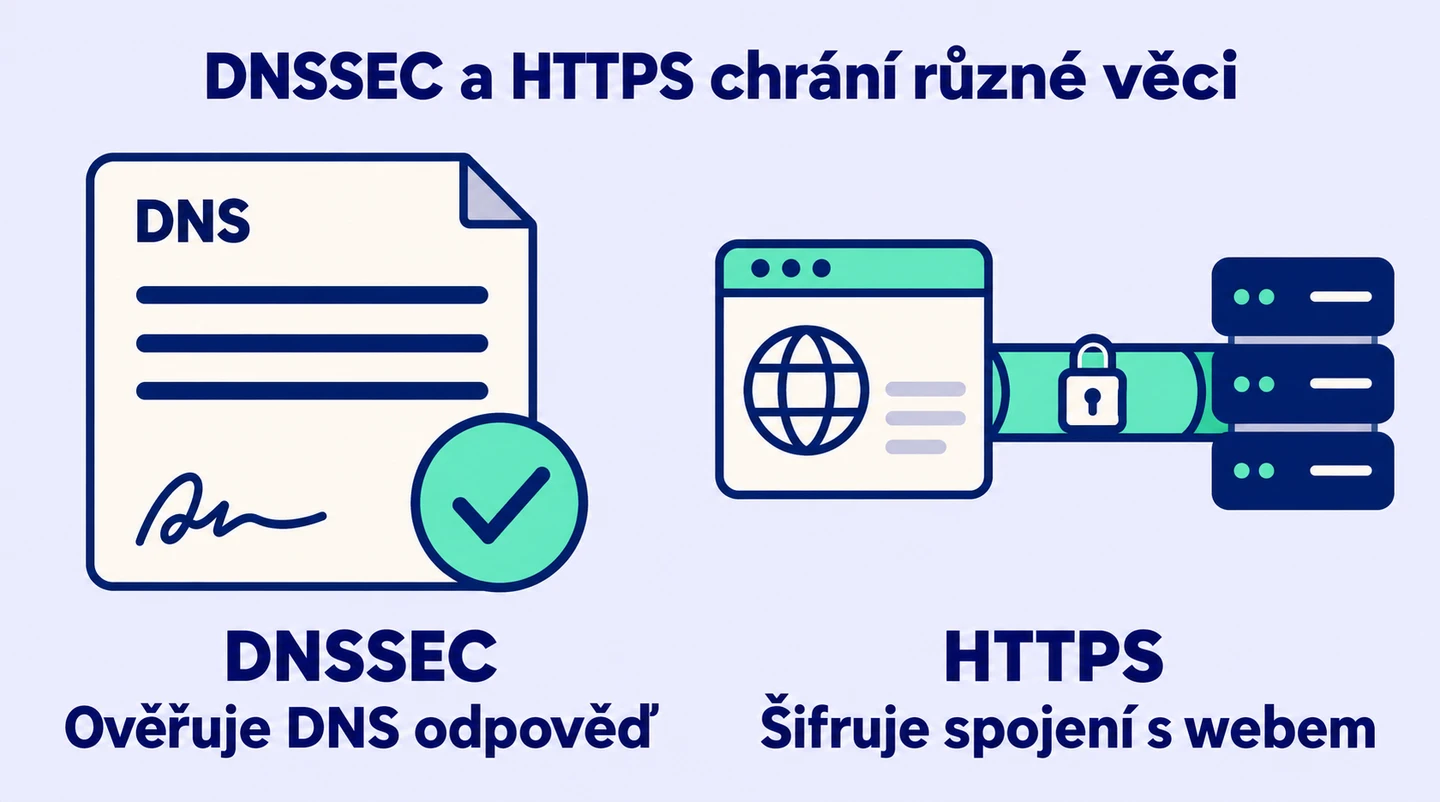
DNSSEC nešifruje ani samotné DNS dotazy. Pro šifrovaný přenos mezi zařízením a resolverem existují DNS over HTTPS a DNS over TLS. Přestože mají podobné názvy, nejde o náhradu kontroly podpisů.
Často kladené otázky
Potřebuji DNSSEC i na malém webu?
Ano, ochrana má smysl i u malé stránky. Pokud poskytovatel nabízí spravované DNSSEC, ověřte si, že zajistí i údržbu klíčů, a počítejte s ním při budoucích změnách DNS.
Znamená chybějící DNSSEC, že je web napadený?
Ne. Znamená jen, že odpověď není takto ověřená. Samo o sobě to není důkaz útoku.
Vyřeší DNSSEC neplatný HTTPS certifikát?
Ne. Prošlý certifikát nebo chybný název domény v certifikátu musíte opravit zvlášť. DNSSEC se zabezpečením webového spojení nepomůže.
Mám při chybě vypnout validaci v počítači?
Trvalým vypnutím obejdete kontrolu, ale neopravíte příčinu. Chybu předejte správci DNS. Jiný resolver lze použít k porovnání výsledků; to, že přes něj web funguje, ještě nepotvrzuje opravu domény.
Použité zdroje a metodika
Výklad vychází ze standardu DNSSEC, materiálů správce české doménové zóny a provozní dokumentace DNS služby. Odděluje princip ochrany od možností jednorázové online kontroly.
- CZ.NIC. O DNSSEC. https://www.nic.cz/page/513/about-dnssec/. Přístup dne 22. 9. 2026.
- CZ.NIC. Jak zprovoznit DNSSEC. https://www.nic.cz/page/565/jak-zprovoznit-dnssec/. Přístup dne 22. 9. 2026.
- IETF. RFC 4033: DNS Security Introduction and Requirements. https://www.rfc-editor.org/rfc/rfc4033.html. Přístup dne 22. 9. 2026.
- Cloudflare. DNSSEC. https://developers.cloudflare.com/dns/dnssec/. Přístup dne 22. 9. 2026.